信息系统运行维护及安全管理规定
第一章 总则
第一条 为规范信息系统的运行维护与安全管理,保障信息系统安全、稳定、高效运行,依据《中华人民共和国网络安全法》《信息安全技术 网络安全等级保护基本要求》等相关法律法规和标准,制定本规定。
第二条 本规定适用于本单位所有信息系统的运行维护、安全管理及相关服务活动。
第三条 信息系统运行维护及安全管理应遵循“安全第一、预防为主、综合防范、保障运行”的原则。
第二章 组织与职责
第四条 信息管理部门是信息系统运行维护及安全管理的归口管理部门,主要职责包括:
(一)制定并落实信息系统运行维护及安全管理制度;
(二)组织信息系统安全等级保护工作;
(三)监督、检查信息系统运行维护及安全管理情况;
(四)组织安全应急演练和培训。
第五条 信息系统运行维护服务单位(以下简称“运维服务单位”)应具备相应资质,并承担以下职责:
(一)按照合同约定提供运行维护服务;
(二)遵守本单位安全管理规定;
(三)及时报告安全事件和隐患;
(四)配合开展安全检查和应急处理。
第六条 使用部门及人员应遵守信息系统安全管理规定,正确使用信息系统,发现异常及时报告。
第三章 运行维护管理
第七条 信息系统运行维护应包括日常巡检、监控、故障处理、变更管理、备份与恢复等内容。
第八条 运维服务单位应建立并执行日常巡检制度,定期检查机房环境、网络设备、服务器、存储设备、安全设备等运行状态,并记录巡检结果。
第九条 应建立信息系统运行监控体系,对网络流量、系统资源、应用服务、安全事件等进行实时监控,及时发现并处置异常情况。
第十条 故障处理应按照故障等级分类响应,一般故障应在4小时内修复,重大故障应立即启动应急预案,并在2小时内向信息管理部门报告。
第十一条 信息系统变更应实行审批制度。变更前应进行风险评估,制定变更方案和回退方案,经信息管理部门批准后方可实施。变更后应进行验证并记录。
第十二条 应定期对信息系统数据进行备份,备份介质应异地存放,并定期进行恢复演练,确保备份数据的完整性和可用性。
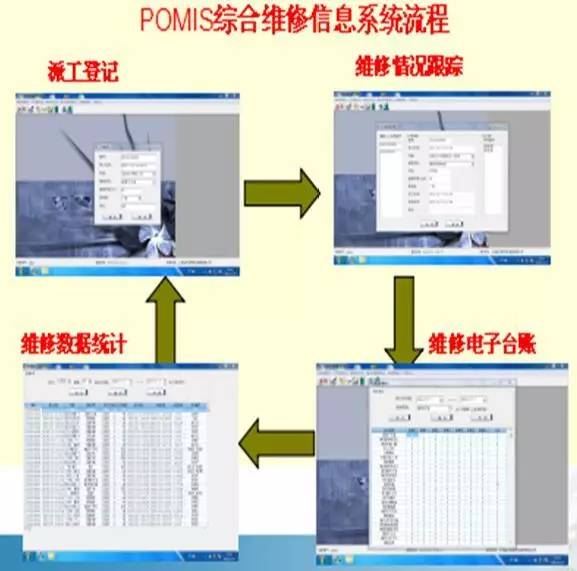
第十三条 运维服务单位应建立运维服务台帐,记录运维服务过程,包括故障处理、变更实施、巡检记录等,并定期向信息管理部门提交运维报告。
第四章 安全管理
第十四条 信息系统安全管理应符合网络安全等级保护要求,采取技术和管理措施,防范网络攻击、病毒入侵、数据泄露等安全风险。
第十五条 应加强账号和权限管理,实行实名制,遵循最小权限原则,定期清理冗余账号,禁止共享账号。
第十六条 应部署防火墙、入侵检测、防病毒等安全设备,并定期更新安全策略和特征库。
第十七条 应加强日志管理,对系统操作、安全事件、运维操作等进行日志记录,日志保存时间不少于6个月,并定期审计。
第十八条 应制定信息安全应急预案,定期组织应急演练,提高安全事件处置能力。发生重大安全事件时,应立即启动应急预案,并按规定报告。
第十九条 运维服务单位及人员应签订保密协议,不得泄露信息系统数据、配置信息等敏感信息。
第二十条 应定期开展信息安全培训和宣传教育,提高全员安全意识。
第五章 监督检查与考核
第二十一条 信息管理部门应定期对信息系统运行维护及安全管理情况进行监督检查,发现问题及时督促整改。
第二十二条 对违反本规定造成信息系统安全事故的,将依法依规追究相关单位和人员责任。
第二十三条 将信息系统运行维护及安全管理纳入绩效考核,对表现突出的单位和个人给予表彰。
第六章 附则
第二十四条 本规定由信息管理部门负责解释。
第二十五条 本规定自发布之日起施行。原有关规定与本规定不一致的,以本规定为准。
如若转载,请注明出处:http://www.youpaozao.com/product/56.html
更新时间:2026-10-11 14:58:13