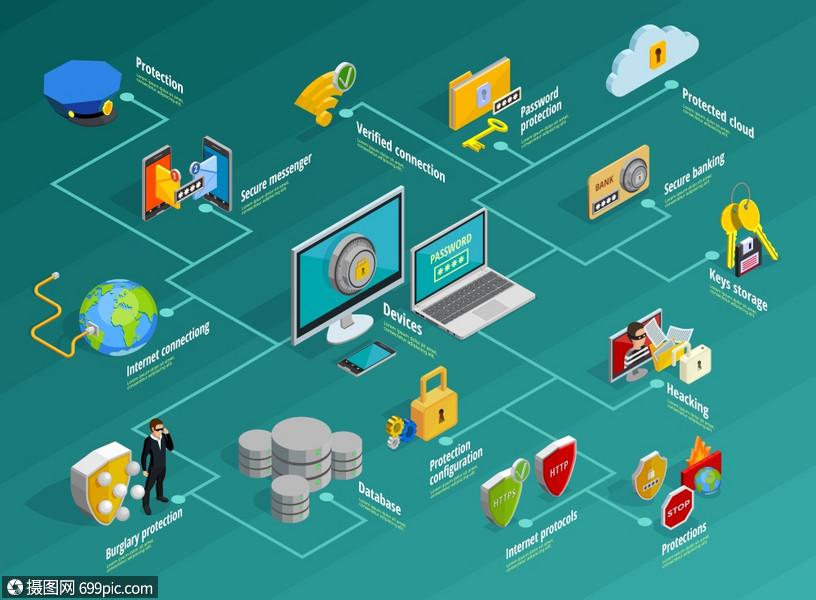
信息系统运行维护服务中的安全策略制定与应急处理
在数字化时代,信息系统的安全稳定运行已成为组织生存与发展的基石。信息系统运行维护服务不仅涵盖日常的技术支持与设备管理,更核心的是构建一套完善的安全管理体系。本文将围绕安全策略的制定与实施、网络及信息系统的管理防护,以及应急处理机制展开论述,为运维服务提供系统性指导。\n\n### 一、安全策略的制定:明确方向与规则\n\n安全策略是运维服务的纲领性文件,它定义了安全目标、原则和框架。制定策略时需考虑以下要素:\n\n1. 合规性要求:遵循《网络安全法》、等级保护2.0等法律法规及行业标准。\n2. 风险评估:识别信息资产价值、潜在威胁和薄弱环节。\n3. 组织架构:明确安全角色与职责,如设立安全主管、运维人员、审计员。\n4. 策略内容:涵盖访问控制、密码管理、数据加密、备份恢复、日志审计等。\n\n制定完成后,需通过培训、文档发布等方式推行,并定期评审更新。\n\n### 二、管理与防护:构建纵深防御体系\n\n管理与防护是安全策略落地的关键,需从技术和管理两方面着手。\n\n1. 技术防护措施\n- 边界防护:部署防火墙、入侵检测/防御系统(IDS/IPS),实施网络隔离。\n- 访问控制:采用最小权限原则,结合多因素认证(MFA)和单点登录(SSO)。\n- 终端安全:安装防病毒软件,进行补丁管理和外设管控。\n- 数据安全:加密敏感数据,实施数据防泄漏(DLP)和备份策略。\n- 监控审计:通过SIEM(安全信息与事件管理)集中收集日志,实时分析异常。\n\n2. 管理防护措施\n- 人员安全:背景审查、保密协议、定期安全意识培训。\n- 流程规范:变更管理、配置管理、漏洞管理、供应链安全管理。\n- 物理安全:机房访问控制、环境监控、设备防盗。\n\n通过技术与管理双轮驱动,形成“预防-检测-响应-恢复”的闭环。\n\n### 三、应急处理:快速响应与恢复\n\n尽管有防护措施,安全事件仍可能发生。应急处理旨在最小化损失,确保业务连续性。\n\n1. 应急预案制定\n- 根据业务影响分析,确定关键业务和恢复时间目标(RTO)。\n- 编制应急响应流程,包括事件分级、上报路径、处置步骤。\n- 准备应急资源:备用设备、紧急联系人、工具包。\n\n2. 应急演练与培训\n- 定期开展桌面推演和实战演练,检验预案有效性。\n- 培训运维人员掌握应急技能,如病毒清除、数据恢复、系统重建。\n\n3. 安全事件响应流程\n- 检测与报告:通过监控发现或用户报告,立即启动响应。\n- 遏制与根除:隔离受感染系统,清除威胁,修补漏洞。\n- 恢复与:从备份恢复数据,验证系统正常后,编写事件报告并改进策略。\n\n### 四、信息系统运行维护服务的最佳实践\n\n将安全融入运维服务的全生命周期,实现主动防御:\n\n- 日常运维:按时巡检、更新补丁、检查日志。\n- 定期评估:开展渗透测试、漏洞扫描、安全审计。\n- 持续改进:利用PDCA循环(计划-执行-检查-处理)优化安全体系。\n- 服务级别协议(SLA):明确安全指标,如事件响应时间、恢复成功率。\n\n。\n\n信息系统运行维护服务中的安全工作需要策略先行、防护到位、应急有力。通过体系化的管理与技术手段,方能保障信息系统稳健运行,支撑组织业务不断前行。”
}
如若转载,请注明出处:http://www.youpaozao.com/product/52.html
更新时间:2026-10-22 22:24:07